BISNISASIA.CO.ID, JAKARTA – Serangan siber kini tidak lagi hanya menjadi persoalan teknologi informasi, tetapi semakin berkaitan dengan keberlangsungan operasional dan kepatuhan perusahaan. Ketika serangan dapat berlangsung setiap saat, kemampuan perusahaan mendeteksi dan merespons ancaman dalam hitungan menit menjadi semakin penting.
Kondisi tersebut tercermin dari laporan AwanPintar.id yang mencatat rata-rata 16 serangan siber per detik menuju perangkat di Indonesia sepanjang semester I/2026. Angka tersebut setara dengan sekitar 990 serangan per menit atau lebih dari 1,4 juta serangan per hari. Jumlah serangan itu juga disebut meningkat 93,33% dibandingkan periode yang sama tahun sebelumnya.
Di tengah situasi tersebut, ESET meluncurkan layanan Managed Detection and Response (MDR) di Indonesia. Layanan ini mengombinasikan kecerdasan buatan (AI), otomatisasi, serta keahlian pakar keamanan siber untuk melakukan pemantauan, deteksi, investigasi, dan respons terhadap ancaman secara 24/7.
ESET mengklaim MDR dapat memangkas waktu deteksi dan respons insiden menjadi sekitar 6 menit. Layanan tersebut ditujukan untuk membantu perusahaan yang menghadapi keterbatasan sumber daya manusia di bidang keamanan siber sekaligus membutuhkan pengawasan berkelanjutan tanpa harus membangun dan mengoperasikan Security Operations Center (SOC) internal secara penuh.
Kebutuhan terhadap kecepatan respons semakin relevan karena pelaku serangan juga memanfaatkan otomatisasi dan AI untuk mempercepat proses eksploitasi. Dalam Verizon 2026 Data Breach Investigations Report (DBIR), eksploitasi kerentanan menjadi titik masuk terbesar dalam pelanggaran data yang dianalisis, mencapai 31%. Verizon juga mencatat AI membantu mempercepat eksploitasi kerentanan yang sebelumnya dapat berlangsung dalam hitungan bulan menjadi hitungan jam.
Artinya, perusahaan tidak cukup hanya memiliki perangkat keamanan yang mampu menghasilkan peringatan atau alert. Tantangannya adalah memastikan peringatan tersebut dapat dianalisis, dikonfirmasi, dan ditindaklanjuti sebelum serangan berkembang menjadi gangguan operasional atau kebocoran data.
ESET Tambah Fitur Cloud Workload Protection Tanpa Biaya
Ketika 24 Hari Berhadapan dengan 6 Menit
Persoalan utama dalam penanganan insiden siber adalah jarak antara ketika penyerang masuk dan ketika perusahaan mengetahui keberadaannya.
Verizon dalam 2025 DBIR mencatat median dwell time—periode sejak pelaku berhasil masuk hingga keberadaannya ditemukan—mencapai 24 hari untuk kasus yang tidak diungkapkan oleh pelaku.
Data tersebut memang bukan ukuran seluruh jenis serangan dan bukan berarti setiap perusahaan membutuhkan 24 hari untuk menemukan insiden. Namun, angka tersebut menunjukkan bahwa penyerang masih dapat memiliki waktu yang panjang untuk berada di dalam lingkungan organisasi sebelum terdeteksi.
Pada saat yang sama, ESET menawarkan pendekatan yang berorientasi pada respons jauh lebih cepat. Perusahaan menyatakan layanan MDR-nya dapat mengurangi waktu deteksi dan respons menjadi sekitar enam menit melalui kombinasi AI, otomatisasi, dan pemantauan oleh tim keamanan siber.
Perbedaan skala waktu tersebut penting karena dampak serangan tidak hanya ditentukan oleh apakah sistem mampu mendeteksi ancaman, tetapi juga seberapa cepat organisasi dapat membatasi ruang gerak penyerang.
“Ancaman siber hari ini bergerak dalam hitungan detik, sementara banyak tim IT terjebak dalam rutinitas analisis manual yang melelahkan di luar jam operasional,” ujar Yudhi Kukuh, CTO Prosperita Group dalam keterangannya, Jumat (25/9/2026).
Menurut dia, ESET MDR dengan dukungan PT Prosperita Mitra Indonesia mengombinasikan otomatisasi AI dan analisis pakar global untuk memangkas waktu respons hingga enam menit.
“Kecepatan ini krusial untuk menghentikan serangan sebelum berdampak fatal pada bisnis,” katanya.
Bukan Sekadar Menambah Alert
Berbeda dengan pendekatan keamanan yang hanya menghasilkan alert untuk kemudian dianalisis oleh tim internal, layanan MDR dirancang untuk mengambil bagian lebih besar dalam proses deteksi dan respons.
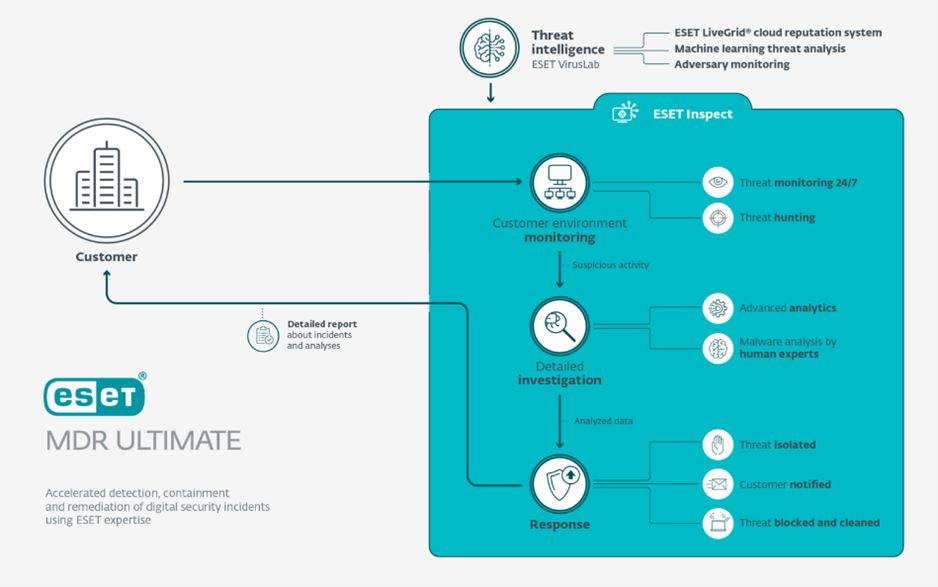
ESET menyebut layanan tersebut melakukan pemantauan secara terus-menerus, termasuk mendeteksi aktivitas mencurigakan, melakukan analisis ancaman, serta mengambil tindakan mitigasi terhadap insiden.
Pendekatan ini menjadi relevan bagi perusahaan yang memiliki tim IT tetapi belum memiliki personel keamanan siber yang cukup untuk melakukan pemantauan sepanjang waktu. Dengan MDR, sebagian aktivitas yang sebelumnya harus dilakukan secara manual dapat dialihkan kepada layanan terkelola.
ESET menyatakan layanan MDR-nya didukung lebih dari 100 threat hunter dan jaringan telemetri global dengan lebih dari 100 juta sensor, serta 11 pusat riset dan pengembangan.
Dengan model tersebut, perusahaan tidak hanya mendapatkan perangkat lunak, tetapi juga lapisan keahlian dan pemantauan yang bekerja di luar jam kantor.
Dua Tingkatan untuk UKM hingga Enterprise
Di Indonesia, ESET MDR tersedia melalui dua tingkatan layanan.
ESET PROTECT MDR ditujukan untuk organisasi yang membutuhkan perlindungan terkelola terhadap endpoint, aplikasi cloud, email, serta pengelolaan kerentanan dan patching. Layanan tersebut juga menyediakan pemantauan MDR secara 24/7.
Sementara itu, ESET PROTECT MDR Ultimate ditujukan untuk kebutuhan perusahaan yang lebih kompleks, dengan kemampuan seperti customized threat hunting, investigasi forensik digital jarak jauh, serta dukungan terhadap ekosistem XDR melalui ESET Inspect.
Pembagian tersebut menunjukkan bahwa kebutuhan keamanan siber tidak selalu sama antara perusahaan berskala kecil dengan organisasi enterprise. Perusahaan dengan infrastruktur yang semakin kompleks membutuhkan visibilitas yang lebih luas, termasuk terhadap endpoint, server, aplikasi cloud, identitas pengguna, hingga potensi pergerakan lateral penyerang.
Tekanan Kepatuhan Ikut Meningkat
Selain ancaman teknis, perusahaan di Indonesia juga menghadapi tuntutan untuk meningkatkan tata kelola data.
Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) mengatur kewajiban pengendali data pribadi untuk melindungi dan memastikan keamanan data yang diproses melalui langkah teknis dan operasional.
Karena itu, keamanan siber semakin sulit dipisahkan dari aspek tata kelola perusahaan. Insiden keamanan yang berujung pada kompromi data dapat memiliki konsekuensi yang lebih luas dibandingkan sekadar gangguan perangkat atau jaringan.
Dalam konteks tersebut, ESET juga menyebut solusi MDR-nya telah memperoleh sertifikasi SOC 2 Type 2, yang berkaitan dengan pengendalian organisasi dalam aspek keamanan dan pengelolaan data.
Bagi perusahaan yang berada di sektor dengan tuntutan kepatuhan tinggi, keberadaan layanan keamanan terkelola dapat menjadi salah satu bagian dari strategi pengendalian risiko. Namun, kepatuhan tetap membutuhkan kombinasi kebijakan internal, tata kelola, pengelolaan akses, perlindungan data, pengelolaan kerentanan, serta kesiapan respons insiden.
Dari Proteksi ke Ketahanan Bisnis
Perubahan karakter serangan siber membuat perusahaan tidak cukup hanya berpikir tentang bagaimana mencegah serangan. Organisasi juga perlu mempersiapkan diri untuk menghadapi skenario ketika pertahanan awal berhasil ditembus.
Data Verizon memperlihatkan bahwa eksploitasi kerentanan menjadi semakin penting sebagai jalur masuk serangan. Dalam laporan 2025, eksploitasi kerentanan mencapai 20% dari breach dan meningkat 34% dibandingkan laporan sebelumnya. Pada saat yang sama, ransomware ditemukan dalam 44% breach yang dianalisis Verizon.
Situasi tersebut menempatkan detection and response sebagai bagian penting dari strategi ketahanan bisnis. Semakin cepat organisasi mengetahui adanya aktivitas berbahaya, semakin cepat pula perusahaan dapat melakukan isolasi, investigasi, pemulihan, dan mencegah penyebaran insiden.
“Keamanan siber bukan sekadar produk teknologi, melainkan fondasi kepercayaan bisnis dan publik,” kata Yudhi.
Menurut dia, ESET berupaya mendampingi organisasi di Indonesia, termasuk UKM, agar tidak hanya memenuhi kebutuhan compliance, tetapi juga membangun resilience menghadapi perkembangan ancaman siber.
Dengan demikian, kehadiran MDR bukan semata soal mengejar angka respons enam menit. Tantangan yang lebih besar bagi perusahaan adalah membangun mekanisme keamanan yang mampu bekerja ketika serangan datang di luar jam kerja, ketika tim internal sedang terbatas, dan ketika kecepatan penanganan menentukan seberapa jauh sebuah insiden dapat berkembang menjadi gangguan bisnis.